Ouça o resumo do artigo:
Em uma planta industrial ou em um laboratório de análises, a cena é bastante conhecida: uma auditoria identifica uma falha operacional, a equipe responsável preenche um formulário de registro, aplica uma solução rápida, altera o status do chamado para “encerrado” e retoma a rotina. Meses depois, durante uma nova inspeção ou após um incidente operacional, o exato mesmo problema reaparece.
Por que não conformidades persistem em retornar, mesmo após passarem por fluxos formais de registro e tratamento nas organizações?
A resposta reside no modo como as empresas lidam com a gestão da qualidade e a prevenção de riscos. Pesquisas empíricas sobre a maturidade dos Sistemas de Gestão da Qualidade (SGQ) em 179 empresas brasileiras revelam que menos de 20% das organizações atingem um estágio de excelência no qual a reincidência de problemas se torna um evento raro. A maioria das empresas permanece estagnada em níveis intermediários de maturidade, nos quais os procedimentos atendem aos requisitos básicos da norma ISO 9001 para fins de certificação, mas ainda convivem com desperdícios e falhas repetitivas.
A dimensão desse desafio é visível em diversos setores altamente regulados. Em um levantamento de seis anos sobre não conformidades em um laboratório de análises clínicas no Brasil, registraram-se 131 ocorrências, das quais 46,5% estavam concentradas na fase pré-analítica, envolvendo problemas como contaminação de amostras, coagulação plaquetária, volume insuficiente e hemólise. Já no setor público, um estudo sobre auditorias operacionais identificou que 75,8% das recomendações formuladas para a atenção primária à saúde não eram efetivamente implementadas pelos gestores.
Esses números ilustram a complexidade do controle operacional. Todavia, é fundamental estabelecer uma distinção conceitual: a quantidade de não conformidades registradas reflete a capacidade de detecção e a transparência do sistema de gestão, enquanto a taxa de reincidência mede a eficácia real das ações adotadas. Quando a taxa de reincidência é alta, o problema não está na auditoria ou na identificação da falha, mas na incapacidade da organização de eliminar as causas estruturais dos desvios.
A seguir, analisam-se os sete erros decisivos que impedem a solução definitiva dos problemas e favorecem a reincidência de não conformidades no ambiente corporativo.
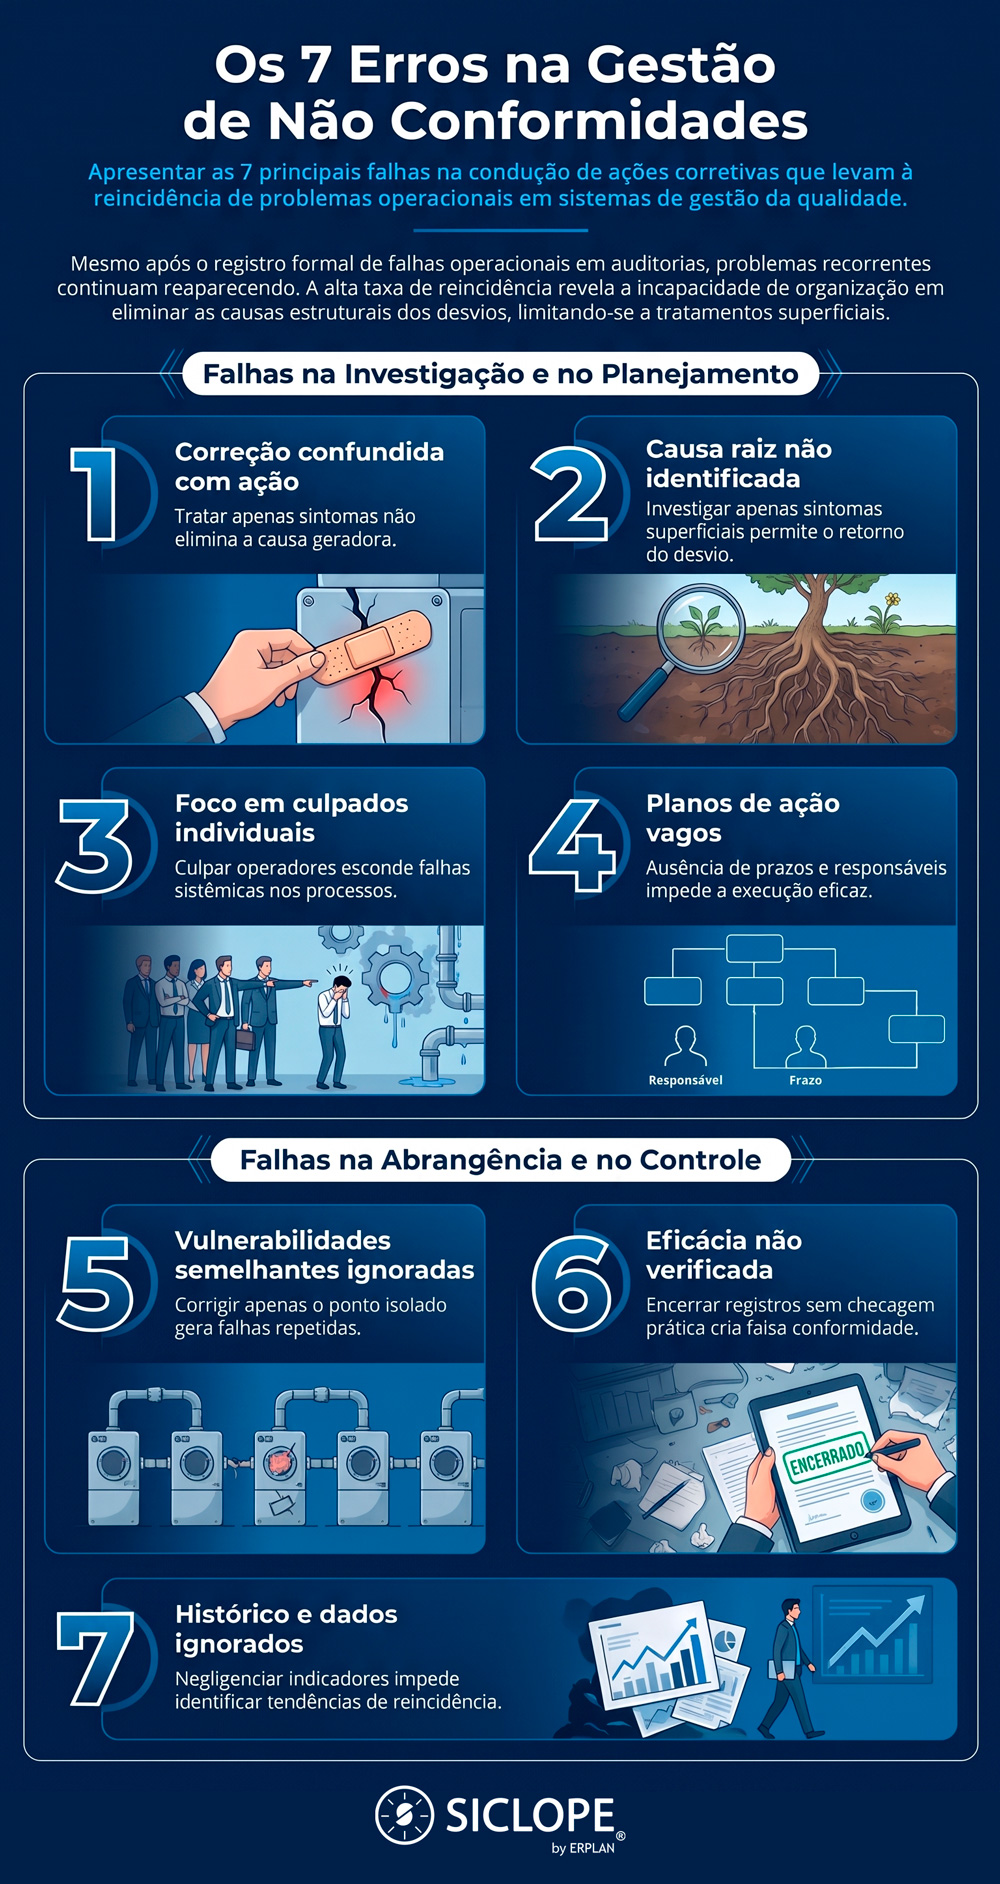
1. Confundir correção imediata com ação corretiva
A primeira falha estrutural na gestão de desvios é a equiparação entre conter o sintoma de um problema e eliminar a sua causa geradora. Normas internacionais como a ISO 9000 e diretrizes regulatórias da Agência Nacional de Vigilância Sanitária (Anvisa) definem com precisão essa fronteira.
A correção (ou disposição imediata) consiste em uma ação emergencial para eliminar a manifestação visível da não conformidade. Exemplos incluem descartar um lote fora de especificação, reexecutar a coleta de sangue de um paciente ou limpar uma poça de óleo no chão da fábrica. A ação corretiva, por sua vez, é a intervenção planejada sobre a causa raiz da falha para evitar que o evento se repita no futuro.
O erro ocorre quando a organização trata a correção imediata como se fosse a solução final do processo. Na metodologia 8D (Oito Disciplinas), amplamente utilizada na indústria, a contenção provisória representa apenas a etapa D3, enquanto as etapas D4 a D6 exigem a identificação, implementação e validação de correções permanentes.
Quando as equipes se limitam a apagar incêndios, o ciclo de retrabalho se perpetua. As consequências empresariais incluem custos crescentes com matérias-primas desperdiçadas, horas de trabalho dedicadas ao refugo e exposição a riscos de Saúde e Segurança do Trabalho (SST). Em um laboratório clínico, por exemplo, limitar-se a solicitar uma nova amostra do paciente após uma hemólise sem investigar a técnica de coleta empregada mantém a rotina vulnerável a novos erros.
Para evitar essa armadilha, o fluxo gerencial de não conformidades deve proibir o encerramento do registro com base apenas na execução da disposição imediata, exigindo obrigatoriamente a vinculação de um plano de ação corretiva voltado à causa estrutural.
2. Investigar sintomas sem identificar a causa raiz
Mesmo quando uma organização decide ir além da correção imediata, a identificação das causas de uma não conformidade exige uma investigação estruturada. A literatura metodológica de auditoria e controle de qualidade distingue três níveis causais:
- Causa próxima: o evento direto que desencadeou a falha, como um vazamento em determinado equipamento.
- Causa intermediária: as condições que contribuíram para a ocorrência, como o desgaste de componentes ou falhas na comunicação entre manutenção e operação.
- Causa raiz: a vulnerabilidade mais profunda do processo, que pode estar relacionada a decisões gerenciais, políticas de manutenção ou deficiências no sistema de gestão.
Identificar esses diferentes níveis é essencial para evitar que as ações corretivas se limitem às manifestações mais visíveis do problema.
Nesse processo, ferramentas tradicionais de análise de causa raiz continuam desempenhando um papel importante. A técnica dos Cinco Porquês permite aprofundar a investigação por meio de questionamentos sucessivos, enquanto o Diagrama de Ishikawa, também conhecido como Espinha de Peixe, ajuda a organizar e visualizar os fatores que podem contribuir para uma não conformidade.
A eficácia dessas metodologias, entretanto, depende da qualidade das informações utilizadas. É nesse ponto que a tecnologia pode ampliar a capacidade de investigação das organizações.
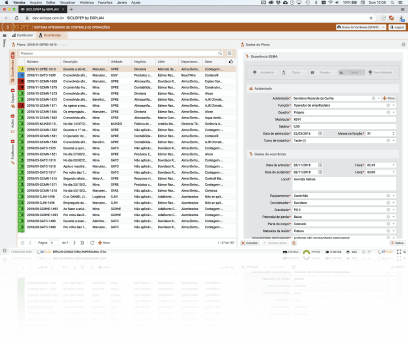
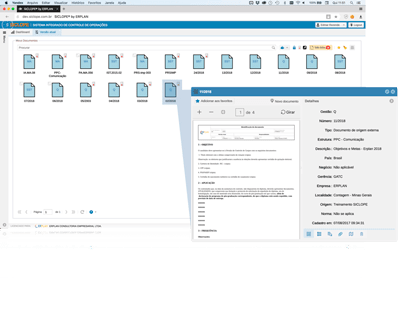
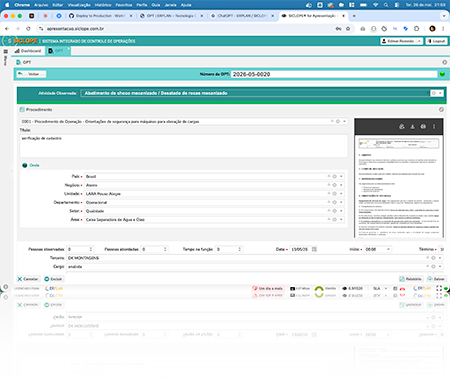
Sistemas digitais de gestão, como o SICLOPE, permitem centralizar registros de ocorrências, históricos de manutenção, resultados de inspeções, evidências documentais e planos de ação. Ao reunir essas informações em um ambiente integrado, as equipes conseguem identificar padrões de recorrência, comparar situações semelhantes e fundamentar suas análises em dados mais consistentes.
Além disso, recursos de rastreabilidade, indicadores e acompanhamento de ações corretivas facilitam a identificação de falhas persistentes e a verificação da eficácia das medidas implementadas.
O uso de metodologias como os Cinco Porquês e o Diagrama de Ishikawa, combinado com informações confiáveis e ferramentas tecnológicas de apoio, fortalece a análise de causa raiz e contribui para decisões mais precisas.
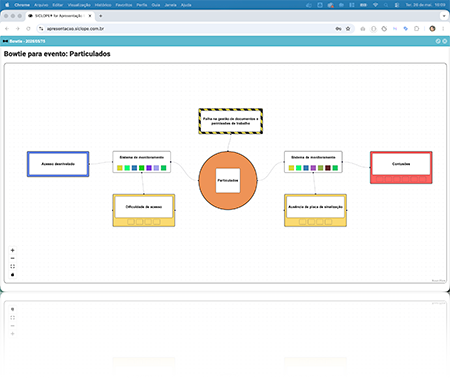
Evita-se esse erro ao exigir que a análise de causa raiz (ACR) seja fundamentada em evidências auditáveis, associando ferramentas como a Árvore de Problemas ou a metodologia Bow Tie para mapear as barreiras de controle que falharam no sistema. O objetivo não é substituir a investigação técnica pela tecnologia, mas oferecer às equipes melhores condições para compreender os problemas, identificar suas causas e evitar que as mesmas não conformidades continuem se repetindo.
3. Procurar culpados em vez de investigar os processos
A tendência de atribuir a causa de uma não conformidade à “falha humana”, “desatenção” ou “falta de compromisso” do operador é uma das manifestações mais danosas de baixa maturidade organizacional. Atribuir a culpa ao indivíduo mascara as verdadeiras falhas de processos, condições de trabalho, treinamento, comunicação e supervisão.
Se uma funcionária sofre uma queda na oficina por haver óleo no chão, responsabilizá-la por “desatenção” ignora o vazamento no equipamento, a ausência de manutenção preventiva e as alterações nos procedimentos de compra de peças promovidas pela gestão. Da mesma forma, erros de amostragem na coleta laboratorial derivam, na maioria dos casos, da falta de capacitação continuada, rotinas sobrecarregadas ou ausência de padronização nos manuais de coleta.
Essa abordagem entra em confronto direto com as diretrizes do Ministério do Trabalho e Emprego (MTE) estabelecidas na Norma Regulamentadora No. 1 (NR-1). A NR-1 exige que o Gerenciamento de Riscos Ocupacionais (GRO) e o Programa de Gerenciamento de Riscos (PGR) constituam processos contínuos de identificação de perigos e controle de riscos, abrangendo inclusive os fatores de risco psicossociais e organizacionais no trabalho. Punir o trabalhador em vez de adequar o ambiente e os processos viola a lógica preventiva imposta pela legislação trabalhista.
Empresarialmente, a cultura de culpabilização destrói a confiança interna, estimula a subnotificação de incidentes e esconde vulnerabilidades críticas até que elas resultem em acidentes graves ou perdas financeiras expressivas.
A prevenção exige direcionar as perguntas da investigação para a engenharia do processo: O procedimento era claro e acessível? As ferramentas e Equipamentos de Proteção Individual (EPI) estavam disponíveis? Houve treinamento prático e eficaz?.
4. Criar planos de ação sem responsáveis, prazos e recursos
A identificação correta da causa raiz torna-se inútil se a ação corretiva resultante for registrada como uma intenção vaga, como “promover a conscientização da equipe” ou “revisar os procedimentos no próximo trimestre”. Planos de ação mal estruturados são a causa direta do não cumprimento de recomendações e da perpetuação de divergências.
A ausência de clareza na atribuição de responsabilidades individuais, a falta de prazos factíveis e a não alocação de recursos financeiros ou operacionais paralisam a execução. Como demonstrado nos relatórios de auditoria do Sistema Único de Saúde (SUS) conduzidos pelo DenaSUS, taxas elevadas de não implementação de recomendações (atingindo 75,8% em avaliações de atenção primária) decorrem da ausência de repactuação formal e acompanhamento estruturado com os gestores locais.
Para que o plano de ação tenha eficácia, o uso da matriz 5W2H é recomendado pelos manuais de governança e auditoria da Controladoria-Geral da União (CGU) e da Anvisa. A ferramenta exige a especificação de:
- What (O quê): a ação corretiva concreta a ser executada;
- Why (Por quê): a causa raiz que será eliminada;
- Who (Quem): o responsável individual pela execução;
- When (Quando): o prazo limite para conclusão;
- Where (Onde): o setor ou processo abrangido;
- How (Como): a metodologia ou etapa de implementação;
- How Much (Quanto custa): os recursos orçamentários alocados.
Além disso, a priorização das ações deve utilizar a matriz GUT (Gravidade, Urgência e Tendência) para garantir que as vulnerabilidades de maior impacto sobre o negócio sejam tratadas com prioridade na alocação de recursos.
5. Corrigir um problema isolado e ignorar vulnerabilidades semelhantes
Um erro recorrente em organizações complexas é o tratamento estritamente pontual do problema. Ao identificar uma não conformidade no equipamento da Linha A, a equipe aplica a ação corretiva nessa unidade, mas não verifica se o mesmo equipamento, procedimento ou software instalado nas Linhas B, C e D apresenta a mesma vulnerabilidade.
Essa visão fragmentada evidencia baixa maturidade no Sistema de Gestão Integrado (SGI), que deveria unir os pilares de qualidade (ISO 9001), meio ambiente (ISO 14001) e segurança ocupacional (ISO 45001 / OHSAS 18001). A falta de abrangência impede a padronização e o aprendizado organizacional.
Modelos de maturidade de processos mostram que a transição para estágios superiores exige a migração de um foco puramente interno e local para uma perspectiva sistêmica e integrada. No nível máximo de maturidade, as lições aprendidas em um setor são difundidas imediatamente por toda a empresa e pela cadeia de suprimentos.
As consequências empresariais de ignorar falhas semelhantes incluem a duplicação de custos de reparo e o surgimento repetido de não conformidades em diferentes filiais ou departamentos, desgastando a reputação da empresa perante clientes e órgãos certificadores.
A solução consiste em incluir obrigatoriamente, no formulário de análise de ações corretivas, a verificação de abrangência: “Esta causa raiz pode existir em outros equipamentos, processos, produtos ou instalações da organização?” Em caso positivo, o plano de ação deve cobrir horizontalmente todas as áreas expostas.
6. Encerrar a não conformidade sem verificar a eficácia
A confusão entre concluir uma tarefa e comprovar a eficácia da ação é um dos gargalos mais comuns do ciclo PDCA.
Muitas organizações encerram um registro assim que o responsável apresenta a evidência de que a ação foi implementada: a lista de presença do treinamento foi assinada, a ordem de manutenção foi concluída ou o procedimento operacional foi publicado. No entanto, a execução da tarefa não garante que a causa raiz foi eliminada.
Como destacam as diretrizes de auditoria do Tribunal de Contas da União (TCU) e da Anvisa, o objetivo da verificação de eficácia não é confirmar se a medida foi cumprida, mas sim avaliar se o problema original deixou de ocorrer após um período de operação.
A verificação da eficácia requer um intervalo temporal adequado e testes práticos:
- Definição de critérios: estabelecer indicadores mensuráveis antes da implementação (ex.: zero ocorrências de contaminação pré-analítica nos 60 dias subsequentes);
- Monitoramento em campo: realizar amostragem, reauditoria ou checagem de dados operacionais após a ação ter sido executada;
- Avaliação crítica: se a não conformidade voltar a ocorrer durante o período de avaliação, conclui-se que a ação corretiva foi ineficaz ou que a causa raiz identificada era falsa, exigindo a reabertura do processo.
Encerrar chamados precocemente cria um cenário de falsa conformidade. A empresa acumula relatórios que atestam a conclusão de 100% dos planos de ação, enquanto o chão de fábrica e os laboratórios continuam registrando os mesmos erros operacionais.
7. Ignorar o histórico e os indicadores de reincidência
O último erro é a falta de rastreabilidade e de análise consolidada dos dados históricos sobre desvios e auditorias. Quando as não conformidades são registradas de forma descentralizada ou em planilhas isoladas, a alta administração perde a capacidade de identificar tendências adversas, padrões recorrentes por setor e gargalos no tempo de tratamento.
Pesquisas empíricas sobre a maturidade dos sistemas de gestão destacam que o construto “Agilidade e Integração por meio da Tecnologia da Informação” é um divisor de águas na excelência operacional. A utilização de sistemas informatizados permite integrar os dados de fornecedores e clientes, automatizar alertas de prazos e tornar a reincidência de problemas um fato raro.
Para gerenciar o histórico de forma preventiva, recomenda-se acompanhar métricas estratégicas (propostas como sugestões de gestão para monitoramento da maturidade, e não como imposições normativas universais):
- Taxa de reincidência por causa raiz: percentual de não conformidades que apresentam causas já identificadas em eventos anteriores;
- Índice de eficácia de ações corretivas: proporção de planos de ação que demonstraram eliminar definitivamente o problema na verificação posterior;
- Tempo médio de tratamento e taxa de ações vencidas: tempo decorrido entre a abertura do registro e a validação final da eficácia;
- Distribuição de não conformidades por fase do processo: mapeamento dos gargalos mais críticos (como a fase pré-analítica em laboratórios ou o recebimento de matérias-primas na indústria).
A ausência de dados consolidados impede que a alta direção atue preventivamente. Sem inteligência de dados, a gestão permanece reativa, gastando recursos em correções recorrentes sem evoluir na escala de maturidade operacional.
Da gestão de registros à maturidade operacional: transformando falhas em aprendizado contínuo
A persistência de não conformidades no ambiente corporativo não é um problema de falta de normas ou de auditorias, mas sim o reflexo de um modelo de gestão que prioriza a burocracia do encerramento de papéis em detrimento da eliminação real de causas.
A evolução rumo à excelência exige que as organizações abandonem a postura reativa e subam os degraus da maturidade em gestão da qualidade e SST. Isso significa transitar de um ambiente caótico ou puramente formalista para um sistema de gestão integrado, suportado por tecnologia da informação, rigor metodológico e liderança compromissada.
Quando uma empresa aprende a diferenciar correção imediata de ação corretiva, utiliza a análise de causa raiz com disciplinas estruturadas, investiga processos em vez de culpar indivíduos, executa planos de ação padronizados via 5W2H, estende as correções para vulnerabilidades semelhantes, valida a eficácia prática das soluções e monitora o histórico por meio de indicadores claros, a reincidência deixa de ser uma rotina inevitável para se tornar um fato raro.
Para os gestores executivos, a provocação final é estratégica: o seu sistema de gestão é uma estrutura burocrática dedicada a produzir evidências para auditoria, ou é uma alavanca real de eficiência, segurança ocupacional e competitividade sustentável para o negócio?
Quer conhecer o SICLOPE ou sugerir um conteúdo interessante para as áreas de QSMA,
entre em contato conosco pelas nossas redes sociais.